Zahraničie
OKAMŽITE SKONTROLUJTE MOBIL! Falošné aplikácie kradnú heslá, PIN-y a môžu ovládnuť telefón
64 vzoriek škodlivého softvéru! Za falošnými aplikáciami sa skrýva hrozba pre vaše heslá
64 vzoriek škodlivého softvéru! Za falošnými aplikáciami sa skrýva hrozba pre vaše heslá
Ak si vážite našu prácu, môžete nás podporiť dobrovoľným finančným príspevkom.
IBAN
SK9102000000004373736457
Tvári sa ako daňová aplikácia, zoznamka alebo investičná ponuka SpaceX. V skutočnosti môže útočníkom odovzdať PIN-y, heslá aj kontrolu nad telefónom. Výskumníci odhalili 64 vzoriek škodlivého softvéru pre Android. Slovensko medzi potvrdenými cieľmi neuvádzajú.
Výskumníci zo singapurskej spoločnosti STAR Labs analyzovali vzorky zachytené od 15. septembra do 16. októbra 2026. Všetkých 64 spája rovnaký základ. Prvá aplikácia slúži ako takzvaný dropper. Po spustení nainštaluje druhú aplikáciu, ktorá obsahuje samotný RAT – nástroj na vzdialený prístup a ovládanie zariadenia. Analýzu zverejnili 17. októbra.
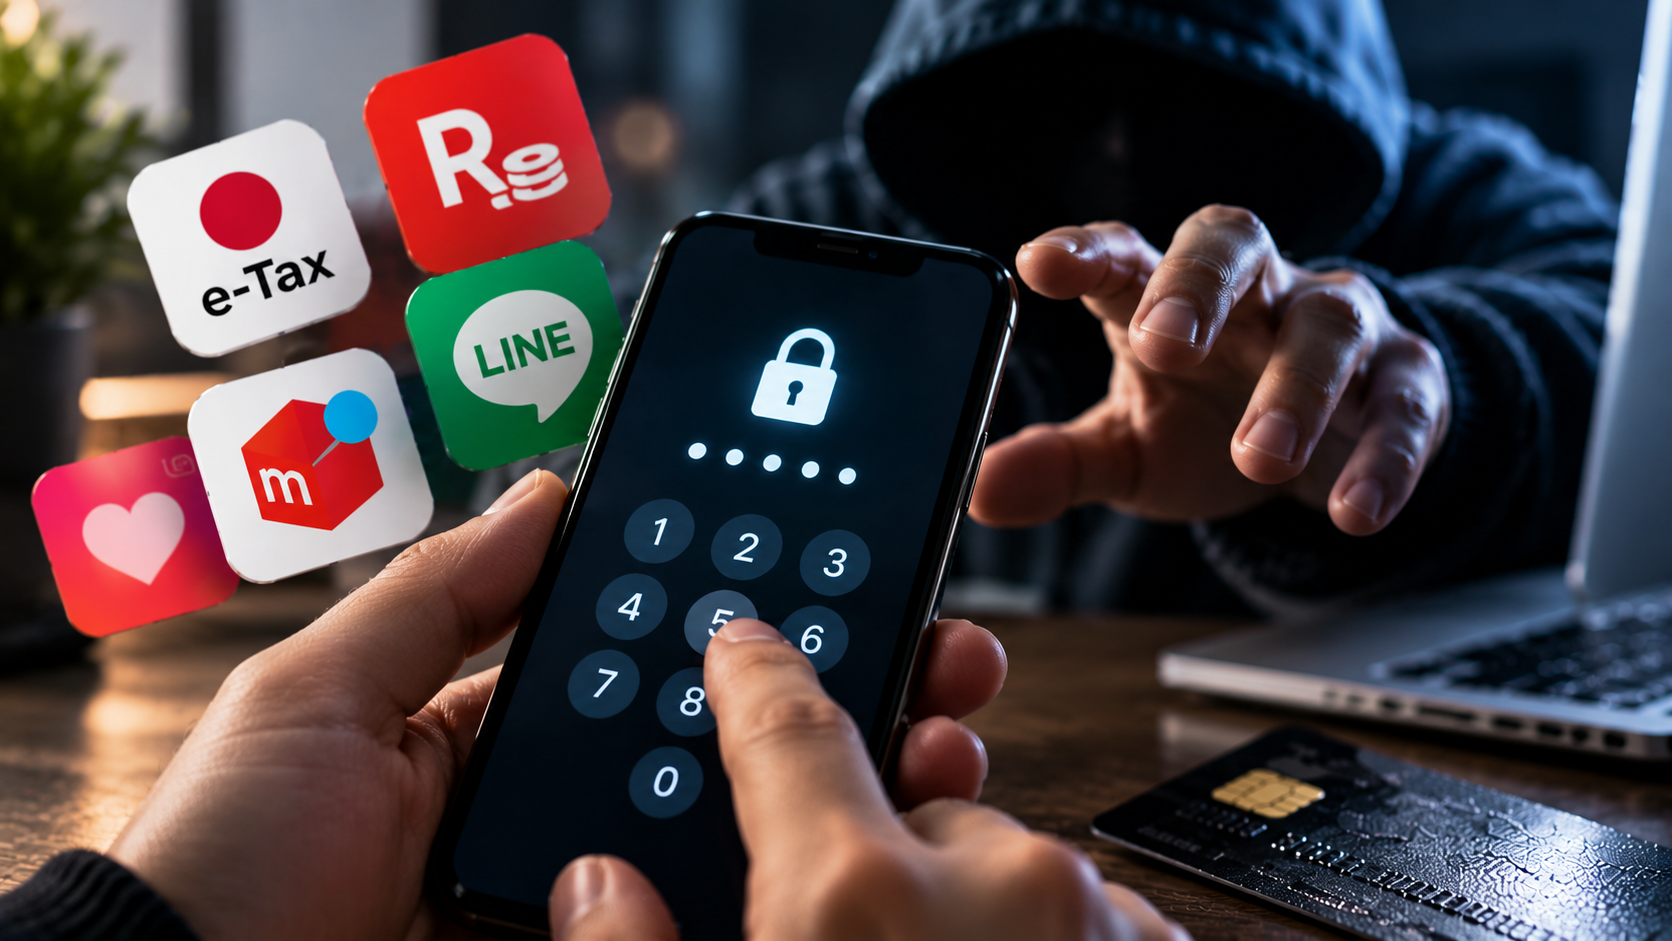
Útočníci sa skrývajú za názvami, ktoré majú vzbudiť dôveru. V zozname falošných aplikácií sa objavujú daňová služba e-Tax, komunikačná aplikácia LINE, internetové trhovisko Mercari aj vernostné programy Rakuten a Mitsui Sumitomo. Pozornosť púta aj investičná ponuka SpaceX 6G. Práve známe meno SpaceX môže na prvý pohľad pôsobiť dôveryhodne. V skutočnosti však ide o návnadu, ktorá nemá dokazovať žiadne spojenie so samotnou spoločnosťou.
Používateľ pritom nemusí rozpoznať podvod podľa názvu. Škodlivý program môže byť ukrytý v aplikácii, ktorá sa tvári ako legitímna služba. Po inštalácii dokáže zachytávať PIN-y, heslá a sledovať obrazovku telefónu. V niektorých prípadoch sa pokúša získať aj rozšírené oprávnenia na ovládanie zariadenia.
Malvér dokáže zachytávať PIN, vzor aj heslo na odomknutie telefónu. Umožňuje zrkadlenie obrazovky a prostredníctvom funkcií Zjednodušenia ovládania simuluje dotyky a ťahy. Útočník tak môže na diaľku vykonávať úkony v zariadení. Výskumníci identifikovali aj modul na získavanie platobných údajov z aplikácií Alipay a WeChat. Hoci väčšina návnad napodobňuje japonské služby, samotný malvér obsahuje aj funkcie zamerané na ďalšie platobné aplikácie.
Najväčšie riziko predstavuje spojenie odcudzených údajov so vzdialeným ovládaním. Operátor sa môže pokúsiť otvoriť bankovú alebo platobnú aplikáciu a vykonať transakciu. Neznamená to však, že každý napadnutý telefón automaticky umožní prevod peňazí. Rozhodujúce sú získané oprávnenia a podmienky na konkrétnom zariadení.
Výskumníci opísali aj nezvyčajný spôsob získavania rozšírených oprávnení. Malvér sa pokúša spárovať s bezdrôtovou službou Android Debug Bridge (ADB), ktorá slúži na komunikáciu s telefónom a jeho ladenie. Následne sa snaží získať oprávnenie na zmenu vybraných zabezpečených systémových nastavení. Takýto postup môže rozšíriť možnosti útočníka a uľahčiť ovládanie zariadenia.
Bezdrôtové ladenie je legitímna funkcia Androidu, určená najmä vývojárom. Umožňuje spárovať telefón s počítačom a komunikovať so zariadením bez USB kábla. Bežný používateľ ju spravidla nepotrebuje. Ak ju nepoužíva, mal by ju nechať vypnutú.
Škodlivý program využíva viacero mechanizmov na udržanie aktivity. Dokáže sa spúšťať po štarte telefónu a využíva správcu zariadenia, plánované úlohy aj upozornenia cez Firebase Cloud Messaging. Niektoré služby bežia v samostatných procesoch. Samotné ukončenie hlavnej aplikácie preto nemusí stačiť na odstránenie infekcie.
Výskumníci odhalili aj dva ovládacie panely s názvami Black Hawk a Eagle. Majú rovnakú prihlasovaciu stránku a grafiku. Oba boli aktívne 16. októbra 2026. Nie je však jasné, či za nimi stoja dve samostatné skupiny, alebo jeden prevádzkovateľ.
Cielenie tejto konkrétnej kampane na Slovensko zatiaľ potvrdené nie je. Výskumníci Slovensko medzi sledovanými cieľmi neuvádzajú. Nemožno preto tvrdiť, že útočníci už cielene kradnú peniaze slovenským používateľom. To však nevylučuje riziko, ak sa škodlivá aplikácia dostane do zariadenia používateľa na Slovensku.
Ochranu telefónu pomáha zabezpečiť aj Google Play Protect. Kontroluje aplikácie, upozorňuje na potenciálne škodlivé programy a niektoré dokáže deaktivovať alebo odstrániť. Nie je však neomylný. Používatelia by mali ochranu ponechať zapnutú a aplikácie inštalovať len z dôveryhodných zdrojov.
Ak máte podozrenie na napadnutie telefónu, z bezpečného zariadenia zmeňte dôležité heslá. Pri možnom ohrození platobných údajov okamžite kontaktujte banku. Pri potvrdenej infekcii môže byť potrebné odborné vyčistenie alebo obnovenie továrenských nastavení. Pred resetovaním si overte, ako bezpečne zálohovať potrebné súbory.
Známy názov aplikácie nie je zárukou bezpečnosti. Práve dôveru v známe značky sa útočníci snažia obrátiť proti používateľom.
pred 2 hod
pred 14 hod
pred 14 hod
Kto všetko bude v nedeľu diskutovať?

Prečo sa Tomáš Taraba stavia proti Filipovi Kuffovi?
Najnovšia zmena nálady prezidenta otvára diplomatické možnosti v otázkach Ukrajiny a Iránu.
Ozempic, Wegovy či Mounjaro pod drobnohľadom MUDr. Igora Bukovského. Upozorňuje na riziká injekcií na chudnutie a vysvetľuje, prečo sa kilá môžu vrátiť.
Prinášame text čitateľky HD, ktorá reaguje na používanie slov fašista/fašistický v spojení s hnutím Republika.
Reakcia prokuratúry na slová Huliaka bola v skutku bleskurýchla.
Jeho postoje podľa kritikov nezodpovedajú kresťanskému konzervativizmu
Výber zo súčasnej ľudovej tvorivosti.
Z kostola spravil útočisko, potom šokoval gestom! Kňaz prehovoril o virálnom incidente
Najnovšie články z partnerského portálu somzdediny.sk
Z domova
30. 7. 2026
Komentáre
31. 10. 2025
Video
6. 10. 2025
Komentáre
22. 9. 2025
Zatiaľ žiadne komentáre. Buďte prvý, kto sa zapojí do diskusie.